Un mot de passe se vole. Une clé FIDO, non.
L'authentification multifacteur résistante à l'hameçonnage existe : une clé de sécurité USB, ou le même badge que celui de votre porte. Testez-la face à un faux site.
Pourquoi le mot de passe ne suffit plus
Le point faible n'est pas la complexité du mot de passe : c'est que son propriétaire peut le donner sans le savoir.
Il se devine, il se réutilise
Un mot de passe réutilisé sur un autre service est exposé dès que ce service est piraté. Un mot de passe faible tombe à la première tentative automatisée.
Il se donne sur un faux site
Un message convaincant, une page qui imite la vôtre : l'utilisateur saisit son mot de passe, et l'attaquant le reçoit.
Le code SMS suit le même chemin
Un code à usage unique saisi sur un faux site est aussitôt rejoué par l'attaquant sur le vrai. Il ralentit l'attaque, il ne l'empêche pas.
Le MFA, en quatre marches
L'authentification multifacteur combine plusieurs preuves : ce que l'on sait, ce que l'on possède, ce que l'on est. Toutes les formes ne se valent pas face à l'hameçonnage.
Un secret que l'on peut deviner, réutiliser ou donner.
À remplacerUn second facteur, mais détournable : le code se saisit sur le faux site comme le mot de passe.
À améliorerPlus robuste que le SMS, mais le code reste saisi par l'utilisateur : il peut être donné à un faux site.
CorrectLa clé ne répond qu'au site pour lequel elle a été enregistrée. Il n'y a rien à saisir, donc rien à donner.
Recommandé
Comment une clé FIDO2 déjoue le faux site
FIDO2 repose sur deux normes : WebAuthn, côté navigateur, et CTAP, entre la clé et l'ordinateur.
Enregistrement
La clé crée une paire de clés propre au site. Le site ne garde que la clé publique. La clé privée ne quitte jamais la clé.
Défi
À chaque connexion, le site envoie un défi à usage unique : un nombre que la clé doit signer.
Vérification de l'adresse
La clé vérifie l'adresse du site avant de signer. Sur un faux site, l'adresse ne correspond pas : elle ne répond pas.
Signature
Sur le vrai site, un geste suffit (toucher la clé, saisir un code PIN) et le site valide la signature.
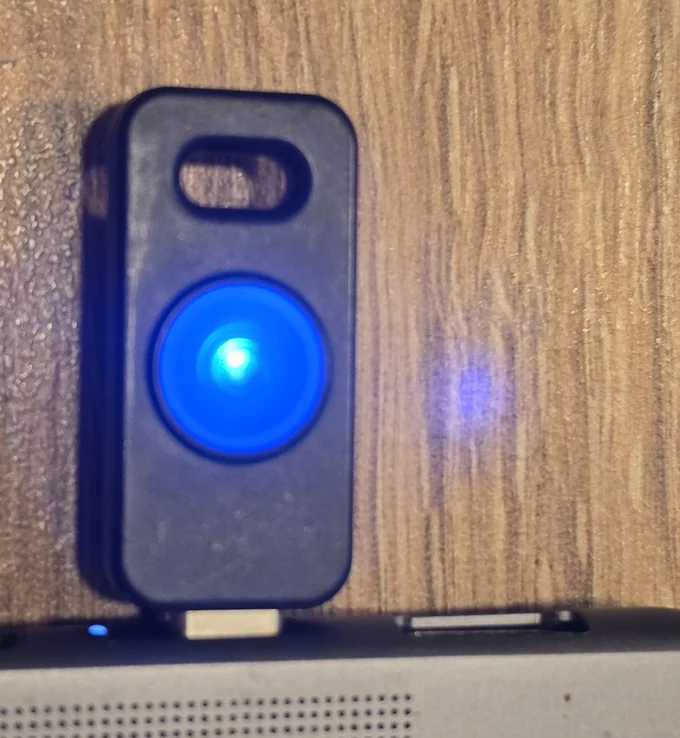
La clé de sécurité USB
Un petit boîtier qui se branche en USB-A ou USB-C, parfois aussi en NFC. Il suffit de le toucher pour valider une connexion.
- Une clé par utilisateur, enregistrée sur chaque compte à protéger
- Idéale pour les comptes d'administration, la messagerie et les accès à distance
- Un code PIN peut s'ajouter au geste de validation
- Une clé de secours par utilisateur, enregistrée dès le départ
Les clés se choisissent selon vos postes et vos services. SCAP vous aide à choisir celles qui conviennent à votre environnement.
Une option FIDO dans le badge d'accès
Le badge qui ouvre la porte peut aussi ouvrir la session de son porteur : une carte combine la puce DESFire® du contrôle d'accès et une fonction FIDO2.
Un seul objet
Le salarié porte déjà son badge. Il n'a pas une clé de plus à emporter, à oublier ou à perdre.
Une seule révocation
Le jour où le badge est perdu ou rendu, un seul blocage coupe l'accès physique et l'accès au poste.
Une seule politique
La sécurité physique et la sécurité informatique reposent sur le même identifiant, géré par les mêmes règles.
Le poste doit pouvoir lire la carte (lecteur de bureau, ou NFC). Nous vérifions avec vous la compatibilité de vos postes et de vos services avant tout déploiement. Voir nos lecteurs de bureau.
NIS 2 : ce que cela change pour vous
La directive européenne NIS 2 relève le niveau de cybersécurité des organisations dites « essentielles » ou « importantes ». Elle parle d'accès logique et d'accès physique.
Ce qu'elle demande
Des mesures de gestion des risques (article 21) : politiques de contrôle d'accès, gestion des actifs, authentification multifacteur ou authentification continue, et protection de l'environnement physique des systèmes d'information.
Qui est responsable
La direction approuve ces mesures et en répond (article 20). Ce n'est pas qu'un sujet d'informaticien.
Ce qu'on risque
Des amendes jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires mondial pour les entités essentielles, 7 millions ou 1,4 % pour les entités importantes (article 34).
Ce que SCAP vous aide à mettre en place
- Contrôle d'accès logique et physique : badges à clé secrète, liaison lecteur-contrôleur chiffrée, carte SAM et cérémonie des clés. Voir le guide
- Authentification multifacteur : clés de sécurité FIDO2 et badges avec option FIDO.
- Protection de l'environnement physique : lecteurs, contrôleurs, traçabilité des accès et supervision.
- Gestion des actifs et des identifiants : émission, validité et révocation des badges, journal des clés.
Où en est la France ?
La directive s'applique par la loi de chaque État. À la date de rédaction (novembre 2026), la loi française de transposition, dite « loi résilience », n'était pas encore adoptée, selon les sources consultées. Les obligations de l'article 21 décrivent déjà les bonnes pratiques attendues. Vérifiez la situation à jour auprès de l'ANSSI. Cette page est une information générale, pas un avis juridique.
Pour aller plus loin
- ANSSI, la directive NIS 2 : présentation, entités concernées, calendrier.
- Directive (UE) 2022/2555 (NIS 2) : texte officiel, articles 20, 21 et 34.
- W3C, Web Authentication (WebAuthn) : la norme côté navigateur.
- FIDO Alliance : normes FIDO2 et clés d'accès.
FIDO et FIDO2 sont des appellations de la FIDO Alliance. Les autres marques citées appartiennent à leurs propriétaires respectifs.